Compliance ohne Karussell: BSI C5:2026, NIST und CCM – und was Behörden jetzt erwarten
🇬🇧 Read in English~6 min read
TechnologiePublic SectorSicherheitbsi-c5nist-csfcsa-ccmcompliancepublic-sectornis2
Ende März 2026 hat das BSI still und leise C5:2026 veröffentlicht – die erste komplette Überarbeitung des Cloud-Computing-Compliance-Criteria-Catalogues seit 2020. Und obwohl kaum jemand davon geredet hat, steht darin eine harte Frist: Für Prüfzeiträume, die am oder nach dem 1. Juni 2027 enden, empfiehlt das BSI die neue Version. Wer Cloud-Dienste an deutsche Unternehmen oder die öffentliche Hand verkauft, dessen nächstes Testat läuft schon auf C5:2026.
Das wäre nur eine Fußnote im Vergaberecht, wenn der C5 nicht das Rückgrat der Cloud-Sicherheits-Beschaffung in Deutschland wäre. Über hundert Testate hat das BSI bisher gezählt – von deutschen Mittelständlern bis zu globalen Hyperscalern. Wer heute eine Cloud- oder KI-Infrastruktur anbietet und öffentliche Auftraggeber bedient, kommt an drei Katalogen nicht vorbei: NIST CSF 2.0, CSA CCM und eben C5:2026. Die gute Nachricht: Sie sind absichtlich aufeinander abgestimmt. Wer die Abbildung einmal verstanden hat, baut doppelte Arbeit ab.
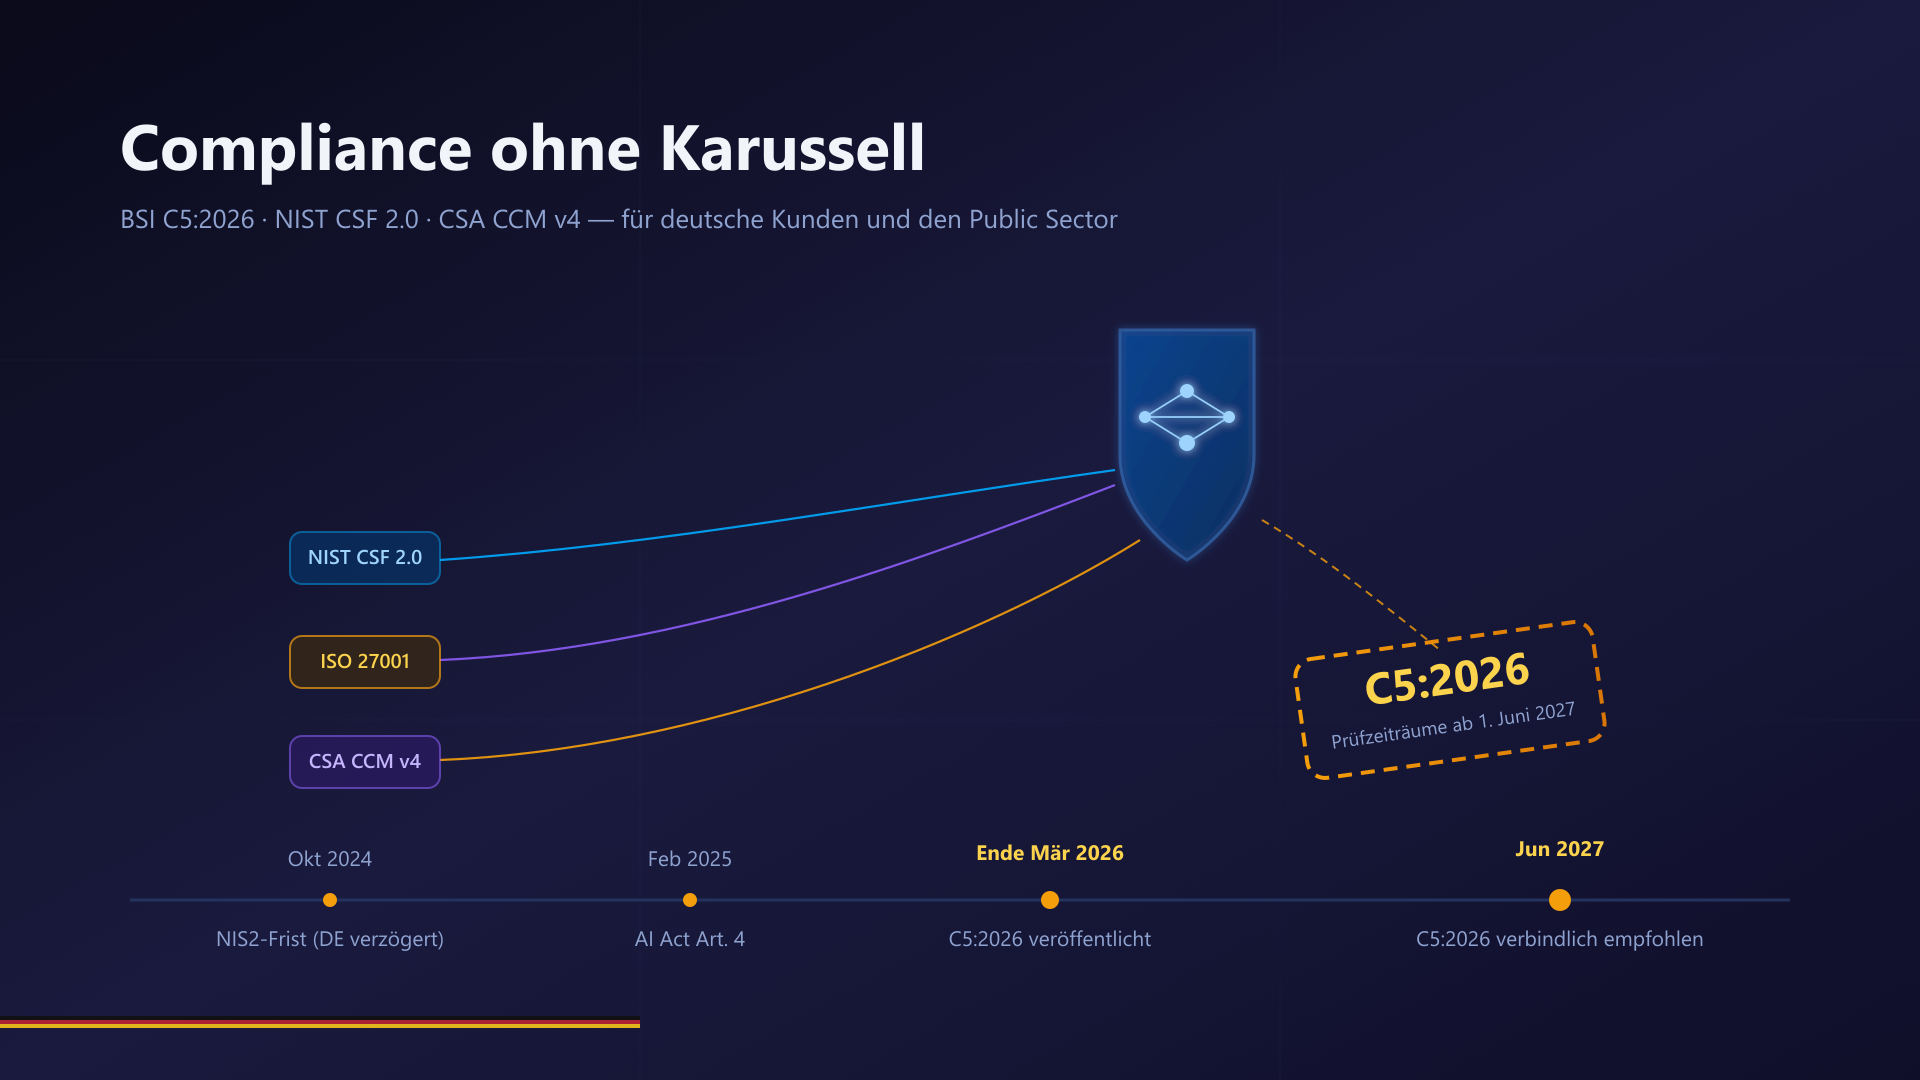 Die drei Rahmenwerke NIST CSF 2.0, ISO 27001 und CSA CCM speisen den C5:2026-Schild; der Stempel markiert die Frist für Prüfzeiträume ab 1. Juni 2027
| Rahmenwerk | Herausgeber | Version | Umfang | Rolle |
|---|---|---|---|---|
| NIST CSF 2.0 | NIST (USA) | Feb 2024 | 6 Funktionen, 106 Subkategorien | Internationale Risikosprache |
| ISO/IEC 27001:2022 | ISO/IEC | 2022 | 93 Controls in 4 Themen | Zertifizierbares ISMS |
| CIS Controls v8.1 | CIS | Mai 2024 | 18 Controls, 153 Safeguards | Technische Härtung |
| CSA CCM v4 | Cloud Security Alliance | Jan 2021 | 197 Controls in 17 Domänen | Cloud-Rollenmodell |
| BSI C5:2026 | BSI (Deutschland) | Mär 2026 | Nachfolger von C5:2020 | Testat für den deutschen Markt |
Der NIST Cybersecurity Framework ist dabei der neutralste gemeinsame Nenner: freiwillig, kostenlos, und seit Version 2.0 explizit für Organisationen jeder Größe gedacht. Die sechs Funktionen – Govern, Identify, Protect, Detect, Respond, Recover – mit Govern als neuem Dach sind zur internationalen Lingua franca des Sicherheitsmanagements geworden. Auch wenn du nie mit US-Behörden zu tun hast: Wenn ein Kunde fragt, wie euer Sicherheitsprogramm aufgebaut ist, ist eine CSF-Antwort die, die überall verstanden wird.
Der CSA Cloud Controls Matrix löst das Problem, das alle anderen ausklammern: Wer implementiert welche Kontrolle – der Anbieter oder der Kunde? 197 Control-Objectives in 17 Domänen, jede mit Rollenzuordnung. Dazu der CAIQ-Fragebogen: Anbieter beantworten standardisiert, Kunden lesen – statt jedem Auftraggeber ein individuelles Sicherheitsfragebogen-Karussell zu durchlaufen.
Der C5 ist kein Gesetz, sondern ein Prüfkatalog mit Marktgewicht. Das Modell: Der Cloud-Anbieter beauftragt einen Wirtschaftsprüfer direkt, dieser testiert die Erfüllung der Kriterien, und der Kunde wertet den Bericht für sein eigenes Risikomanagement aus (das BSI selbst prüft nicht und wertet auch keine Berichte aus). Für Beschaffer ist das Testat damit das wichtigste Vorkriterium bei der Anbieterauswahl – und für Anbieter der Nachweis, den der deutsche Markt erwartet.
Die Revision 2026 hat drei wesentliche Stränge:
Praktischer Bonus: Das BSI veröffentlicht eine Kreuzreferenztabelle C5 zu ISO 27001:2022. Wer bereits ein ISMS betreibt, kann Nachweise wiederverwenden statt doppelt zu dokumentieren.
Für die öffentliche Verwaltung ist der Rahmen größer als C5 allein:
Wenn du Cloud- oder KI-Dienste an deutsche Unternehmen oder Behörden lieferst:
| Datum | Ereignis |
|---|---|
| 17. Okt 2024 | NIS2-Umsetzungsfrist (DE-Umsetzung verzögert) |
| 17. Jan 2025 | DORA gilt für Finanzinstitute |
| 2. Feb 2025 | EU AI Act Art. 4 – KI-Kompetenz, alle Anbieter und Betreiber |
| 2. Aug 2025 | AI-Act-Pflichten für GPAI-Modelle |
| Ende Mär 2026 | BSI C5:2026 veröffentlicht |
| 2. Aug 2026 | AI Act Hochrisiko-Pflichten (Annex III) |
| 1. Jun 2027 | C5:2026 für Prüfzeiträume ab diesem Datum |
Der Trend über alle Kataloge hinweg ist derselbe: Sie mappen aufeinander, und einmal erbrachte Nachweise wandern mit. Wer heute eine Mapping-Tabelle seiner eigenen Kontrollen und Nachweise aufbaut – im Kern ein bipartiter Graph zwischen Kontrollen und Rahmenwerken –, hat den halben Prüfungsaufwand von morgen gespart.
Konkret: Katalog und Kreuzreferenztabelle auf der BSI-C5-Seite ziehen, den CCM v4 der CSA laden, und die eigene Current-Position gegen NIST CSF 2.0 skizzieren. Drei Downloads, ein Nachmittag – und der nächste Fragebogen eines öffentlichen Auftraggebers ist kein Feuerwehr-Einsatz mehr.